Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Scenari comuni di Amazon Cognito
Questo argomento descrive sette scenari comuni per l'utilizzo di Amazon Cognito.
I due componenti principali di Amazon Cognito sono i bacini d'utenza e i pool di identità. I bacini d'utenza sono directory utente che forniscono opzioni di registrazione e di accesso agli utenti delle tue app Web e per dispositivi mobili. I pool di identità forniscono AWS credenziali temporanee per consentire agli utenti di accedere ad altri utenti. Servizi AWS
Un bacino d'utenza è una directory di utenti in Amazon Cognito. Gli utenti della tua app possono accedere direttamente tramite un pool di utenti oppure possono federarsi tramite un provider di identità (IdP) di terze parti. Il pool di utenti gestisce il sovraccarico di gestione dei token restituiti dall'accesso social tramite Facebook, Google, Amazon e Apple e da OpenID Connect (OIDC) e SAML. IdPs Sia se gli utenti effettuano l'accesso direttamente o tramite terze parti, tutti i membri del bacino d'utenza dispongono di un profilo di directory a cui è possibile accedere tramite un SDK.
Con un pool di identità, i tuoi utenti possono ottenere AWS credenziali temporanee per accedere a AWS servizi come Amazon S3 e DynamoDB. I pool di identità supportano utenti ospiti anonimi e la federazione tramite terze parti. IdPs
Argomenti
Autenticazione con un bacino d'utenza
Puoi consentire ai tuoi utenti di autenticarsi con un bacino d'utenza. Gli utenti della tua app possono accedere direttamente tramite un pool di utenti oppure possono federarsi tramite un provider di identità (IdP) di terze parti. Il pool di utenti gestisce il sovraccarico di gestione dei token restituiti dall'accesso social tramite Facebook, Google, Amazon e Apple e da OpenID Connect (OIDC) e SAML. IdPs
Dopo un'autenticazione riuscita, la tua app web o mobile riceve i token del pool di utenti da Amazon Cognito. Puoi utilizzare questi token per recuperare AWS le credenziali che consentono alla tua app di accedere ad altri AWS servizi oppure puoi scegliere di usarli per controllare l'accesso alle tue risorse lato server o ad Amazon API Gateway.
Per ulteriori informazioni, consulta Un esempio di sessione di autenticazione e Comprensione dei token web JSON (JWT) del pool di utenti.

Accedi alle risorse di back-end con i token del pool di utenti
Dopo aver effettuato correttamente l'accesso al pool di utenti, la tua app Web o mobile riceve i token del pool di utenti da Amazon Cognito. È possibile utilizzare questi token per controllare l'accesso alle risorse lato server. Puoi anche creare gruppi di bacini d'utenza per gestire le autorizzazioni o rappresentare diversi tipi di utenti. Per ulteriori informazioni sull'utilizzo dei gruppi per controllare l'accesso alle risorse, consulta Aggiunta di gruppi a un bacino d'utenza.

Dopo aver configurato un dominio per il pool di utenti, Amazon Cognito effettua il provisioning di un'interfaccia utente Web ospitata che consente di aggiungere pagine di registrazione e di accesso all'app. Tramite questa base OAuth 2.0 è possibile creare il server di risorse per consentire agli utenti di accedere alle risorse protette. Per ulteriori informazioni, consulta Ambiti, M2M e server di risorse.
Per ulteriori informazioni sull'autenticazione dei pool di utenti, consulta Un esempio di sessione di autenticazione e Comprensione dei token web JSON (JWT) del pool di utenti.
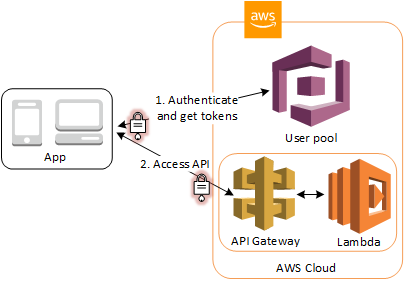
Accesso alle risorse con API Gateway e Lambda tramite un bacino d'utenza
È possibile consentire agli utenti di accedere all'API tramite API Gateway. API Gateway convalida i token da una corretta autenticazione del bacino d'utenza e li utilizza per concedere agli utenti l'accesso a risorse, tra cui le funzioni Lambda o la tua API.
È possibile utilizzare i gruppi in un bacino d'utenza per controllare le autorizzazioni con API Gateway mappando l'appartenenza al gruppo ai ruoli IAM. I gruppi di cui un utente è membro sono inclusi nel token ID fornito da un bacino d'utenza quando l'utente dell'app effettua l'accesso. Per ulteriori informazioni sui gruppi di pool di utenti, consulta. Aggiunta di gruppi a un bacino d'utenza
È possibile inviare i token del bacino d'utenza con una richiesta ad API Gateway di verifica mediante una funzione Lambda di autorizzazione di Amazon Cognito. Per ulteriori informazioni su API Gateway, consulta Utilizzo di API Gateway con bacini d'utenza di Amazon Cognito.
Accesso AWS servizi con un pool di utenti e un pool di identità
Dopo una corretta autenticazione del pool di utenti, l'app riceve i token del pool di utenti da Amazon Cognito. Puoi scambiarli con l'accesso temporaneo ad altri AWS servizi con un pool di identità. Per ulteriori informazioni, consulta Accesso Servizi AWS utilizzo di un pool di identità dopo l'accesso e Guida introduttiva ai pool di identità di Amazon Cognito.
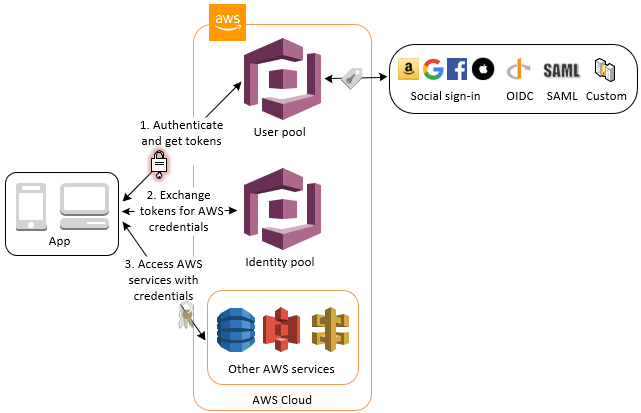
Effettua l'autenticazione con una terza parte e accedi AWS servizi con un pool di identità
È possibile consentire agli utenti di accedere ai AWS servizi tramite un pool di identità. Un pool di identità richiede un token IdP da un utente autenticato da un provider di identità di terze parti (o niente se è un utente guest anonimo). In cambio, il pool di identità concede AWS credenziali temporanee che è possibile utilizzare per accedere ad altri AWS servizi. Per ulteriori informazioni, consulta Guida introduttiva ai pool di identità di Amazon Cognito.

Accesso AWS AppSync risorse con Amazon Cognito
Puoi concedere ai tuoi utenti l'accesso alle AWS AppSync risorse con i token di un'autenticazione riuscita del pool di utenti di Amazon Cognito. Per ulteriori informazioni, consultare Autorizzazione AMAZON_COGNITO_USER_POOLS nella Guida per sviluppatori di AWS AppSync .
Puoi anche firmare le richieste all'API AWS AppSync GraphQL con le credenziali IAM che ricevi da un pool di identità. Consultare Autorizzazione AWS_IAM.

Autorizza le applicazioni da macchina a macchina (M2M)
Con l'autorizzazione da macchina a macchina (M2M), un'applicazione, un servizio o un dispositivo possono autenticarsi e ottenere l'accesso autorizzato alle API, senza alcun utente connesso. Amazon Cognito autorizza un'applicazione anziché un utente ed emette solo un token di accesso, nessun token ID e nessun token di aggiornamento. Questo è il modello per carichi di lavoro come un'applicazione che raccoglie in modo autonomo i dati da una flotta di dispositivi Internet of Things (IoT), in cui ogni dispositivo si connette all'API e invia dati senza alcun intervento umano.
Per abilitare l'autorizzazione M2M, crea un client di app con un client secret e abilitalo per la concessione. client_credentials L'identità della macchina richiede i token dal server di autorizzazione e li presenta al server di risorse. Per ulteriori informazioni, consulta Machine-to-machine Autorizzazione (M2M) e Endpoint Token.
Step-up authentication
Prendi in considerazione un'applicazione bancaria che consenta agli utenti di accedere con nome utente e password. Per effettuare un bonifico bancario, l'applicazione richiede l'autenticazione a più fattori (MFA). Quando un utente tenta un trasferimento, l'applicazione esamina la acr dichiarazione nei token di accesso e ID dell'utente, determina che il livello di autenticazione è insufficiente e reindirizza l'utente ad Amazon Cognito per completare la MFA. Amazon Cognito emette quindi un nuovo token con un livello di autenticazione elevato e l'applicazione consente il trasferimento.
Prima di reindirizzare un utente ad Amazon Cognito per l'autenticazione avanzata, valuta i token già presenti nell'applicazione. Confronta la auth_time dichiarazione con l'età massima consentita dall'operazione e confronta il acr livello del token con il livello richiesto dall'operazione. Reindirizza l'utente ad Amazon Cognito per completare il flusso di autenticazione solo quando il livello di autenticazione o il livello di aggiornamento richiesti non sono già stati raggiunti.
Per ulteriori informazioni sui livelli ACR, i valori AMR e altri concetti di autenticazione avanzata, consulta. Livelli di autenticazione con attestazioni ACR e AMR Per i meccanismi di richiesta dell'autenticazione step-up, consulta For the USER_AUTH flow e Step-up autenticazione con il flusso USER_AUTH for managed login. Endpoint Authorize Endpoint Login
