Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Häufige Amazon-Cognito-Szenarien
In diesem Thema werden sieben gängige Szenarien für die Verwendung von Amazon Cognito beschrieben.
Die zwei Hauptkomponenten von Amazon Cognito sind Benutzerpools und Identitäten-Pools. Benutzerpools sind Benutzerverzeichnisse, die Registrierungs- und Anmeldungsoptionen für Ihre Web- und mobilen Anwendungs-Nutzer bereitstellen. Identitätspools stellen temporäre AWS Anmeldeinformationen bereit, um Ihren Benutzern Zugriff auf andere AWS-Services zu gewähren.
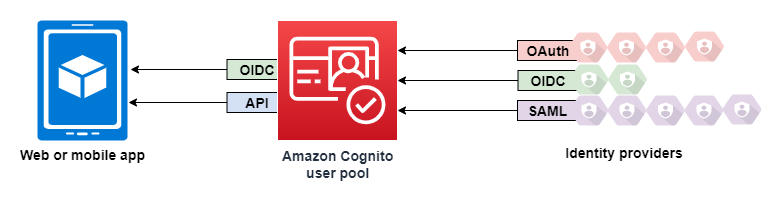
Ein Benutzerpool ist ein Benutzerverzeichnis in Amazon Cognito. Ihre App-Benutzer können sich entweder direkt über einen Benutzerpool anmelden oder sich über einen externen Identitätsanbieter (IdP) zusammenschließen. Der Benutzerpool verwaltet den Aufwand für die Verwaltung der Token, die bei der Anmeldung in sozialen Netzwerken über Facebook, Google, Amazon und Apple sowie von OpenID Connect (OIDC) und SAML zurückgegeben werden. IdPs Ganz gleich, ob sich Ihre Benutzer direkt oder über einen Drittanbieter anmelden, alle Mitglieder Ihres Benutzerpools haben ein Verzeichnisprofil, auf das Sie über ein SDK zugreifen können.
Mit einem Identitätspool können Ihre Benutzer temporäre AWS Anmeldeinformationen für den Zugriff auf AWS Dienste wie Amazon S3 und DynamoDB abrufen. Identitätspools unterstützen anonyme Gastbenutzer sowie den Zusammenschluss über Drittanbieter. IdPs
Themen
Authentifizierung über einen Benutzerpool
Sie können Ihren Benutzern ermöglichen, sich mit einem Benutzerpool zu authentifizieren. Ihre App-Benutzer können sich entweder direkt über einen Benutzerpool anmelden oder sich über einen externen Identitätsanbieter (IdP) zusammenschließen. Der Benutzerpool verwaltet den Aufwand für die Verwaltung der Token, die bei der Anmeldung in sozialen Netzwerken über Facebook, Google, Amazon und Apple sowie von OpenID Connect (OIDC) und SAML zurückgegeben werden. IdPs
Nach einer erfolgreichen Authentifizierung erhält Ihre Web- oder Mobil-App Benutzerpool-Token von Amazon Cognito. Sie können diese Token verwenden, um AWS Anmeldeinformationen abzurufen, mit denen Ihre App auf andere AWS Dienste zugreifen kann, oder Sie können sie verwenden, um den Zugriff auf Ihre serverseitigen Ressourcen oder auf das Amazon API Gateway zu kontrollieren.
Weitere Informationen erhalten Sie unter Ein Beispiel für eine Authentifizierungssitzung und Grundlegendes zu JSON-Web-Tokens (JWTs) für Benutzerpools.
Greifen Sie mit Benutzerpool-Token auf Back-End-Ressourcen zu
Nach einer erfolgreichen Benutzerpool-Anmeldung erhält Ihre Web- oder Mobil-App Benutzerpool-Token von Amazon Cognito. Sie können mithilfe dieser Token den Zugriff auf Ihre serverseitigen Ressourcen kontrollieren. Sie können auch Benutzerpoolgruppen erstellen, um Berechtigungen zu verwalten und verschiedene Arten von Benutzern darzustellen. Weitere Informationen über die Verwendung von Gruppen zum Steuern des Zugriffs auf Ihre Ressourcen finden Sie unter Hinzufügen von Gruppen zu einem Benutzerpool.

Nachdem eine Domäne für Ihren Benutzerpool konfiguriert wurde, stellt Amazon Cognito eine gehostete Web-Benutzeroberfläche bereit, die Ihnen das Hinzufügen von Registrierungs- und Anmeldeseiten für Ihre App erlaubt. Mit dieser OAuth-2.0-Grundlage können Sie einen eigenen Ressourcenserver erstellen, damit Ihre Benutzer auf geschützte Ressourcen zugreifen können. Weitere Informationen finden Sie unter Bereiche, M2M und Ressourcenserver.
Weitere Informationen über die Benutzerpool-Authentifizierung finden Sie unter Ein Beispiel für eine Authentifizierungssitzung und Grundlegendes zu JSON-Web-Tokens (JWTs) für Benutzerpools.
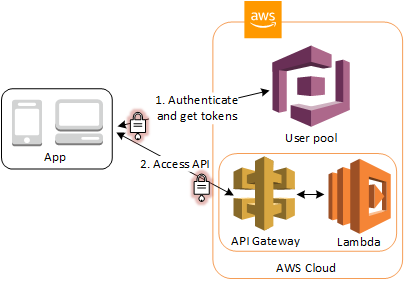
Zugriff auf Ressourcen mit API Gateway und Lambda mit einem Benutzerpool
Sie können Benutzern ermöglichen, über API Gateway auf Ihre API zuzugreifen. API Gateway validiert die Tokens aus einer erfolgreichen Benutzerpool-Authentifizierung und gewährt damit Ihren Benutzern den Zugriff auf Ressourcen, darunter Lambda-Funktionen oder Ihre eigene API.
Sie können Gruppen in einem Benutzerpool verwenden, um Berechtigungen für API Gateway zu steuern, indem Sie die Gruppenmitgliedschaft mit IAM-Rollen abgleichen. Die Gruppen, bei denen ein Benutzer ein Mitglied ist, werden in das ID-Token eingeschlossen, das von einem Benutzerpool zur Verfügung gestellt, wenn sich Ihr App-Benutzer anmeldet. Weitere Informationen zu Benutzerpoolgruppen finden Sie unter. Hinzufügen von Gruppen zu einem Benutzerpool
Sie können Ihre Benutzerpool-Tokens mit einer Anfrage an API Gateway übermitteln, damit diese von einer Amazon-Cognito-Authorizer-Lambda-Funktion verifiziert werden. Weitere Informationen zu API Gateway finden Sie unter Verwenden von API Gateway mit Amazon-Cognito-Benutzerpools.
Zugriff AWS Dienste mit einem Benutzerpool und einem Identitätspool
Nach einer erfolgreichen Benutzerpool-Authentifizierung erhält Ihre App Benutzerpool-Token von Amazon Cognito. Sie können sie gegen temporären Zugriff auf andere AWS Dienste mit einem Identitätspool eintauschen. Weitere Informationen erhalten Sie unter Zugriff AWS-Services nach der Anmeldung einen Identitätspool verwenden und Erste Schritte mit Amazon Cognito Cognito-Identitätspools.

Authentifizieren Sie sich bei einem Drittanbieter und greifen Sie zu AWS Dienste mit einem Identitätspool
Sie können Ihren Benutzern den Zugriff auf AWS Dienste über einen Identitätspool ermöglichen. Ein Identitäten-Pool erfordert ein IdP-Token von einem Benutzer, der von einem externen Identitätsanbieter authentifiziert wurde (bzw. nichts, wenn es sich um einen anonymen Gast handelt). Im Gegenzug gewährt der Identitätspool temporäre AWS Anmeldeinformationen, mit denen Sie auf andere AWS Dienste zugreifen können. Weitere Informationen finden Sie unter Erste Schritte mit Amazon Cognito Cognito-Identitätspools.

Zugriff AWS AppSync Ressourcen mit Amazon Cognito
Sie können Ihren Benutzern Zugriff auf AWS AppSync Ressourcen mit Tokens aus einer erfolgreichen Amazon Cognito Cognito-Benutzerpool-Authentifizierung gewähren. Weitere Informationen finden Sie unter AMAZON_COGNITO_USER_POOLS-Autorisierung im AWS AppSync -Entwicklerhandbuch.
Sie können Anfragen an die AWS AppSync GraphQL-API auch mit den IAM-Anmeldeinformationen signieren, die Sie von einem Identitätspool erhalten. Weitere Informationen finden Sie unter AWS_IAM-Autorisierung.

Autorisieren Sie Machine-to-Machine-Anwendungen (M2M)
Mit der Machine-to-Machine (M2M) -Autorisierung kann sich eine Anwendung, ein Dienst oder ein Gerät als sich selbst authentifizieren und autorisierten Zugriff auf Ihre APIs erhalten, ohne dass ein angemeldeter Benutzer erforderlich ist. Amazon Cognito autorisiert eine Anwendung anstelle eines Benutzers und gibt nur ein Zugriffstoken aus — kein ID-Token und kein Aktualisierungstoken. Dies ist das Modell für Workloads wie eine Anwendung, die autonom Daten von einer Flotte von IoT-Geräten (Internet of Things) sammelt, wobei jedes Gerät eine Verbindung zu Ihrer API herstellt und Daten weiterleitet, ohne dass ein Mensch daran beteiligt ist.
Um die M2M-Autorisierung zu aktivieren, erstellen Sie einen App-Client mit einem geheimen Client-Schlüssel und aktivieren Sie ihn für die Gewährung. client_credentials Ihre Computeridentität fordert Token vom Autorisierungsserver an und präsentiert sie Ihrem Ressourcenserver. Weitere Informationen erhalten Sie unter Machine-to-machine (M2M) -Autorisierung und Token-Endpunkt.
Step-up authentication
Stellen Sie sich eine Bankanwendung vor, mit der sich Benutzer mit einem Benutzernamen und einem Passwort anmelden können. Für eine Banküberweisung benötigt die Anwendung eine Multi-Faktor-Authentifizierung (MFA). Wenn ein Benutzer versucht, eine Übertragung vorzunehmen, überprüft die Anwendung den acr Anspruch in den Zugriffs- und ID-Tokens des Benutzers, stellt fest, dass die Authentifizierungsstufe unzureichend ist, und leitet den Benutzer zu Amazon Cognito weiter, um die MFA abzuschließen. Amazon Cognito gibt dann ein neues Token mit einer erhöhten Authentifizierungsebene aus, und die Anwendung ermöglicht die Übertragung.
Bevor Sie einen Benutzer zur Step-up-Authentifizierung zu Amazon Cognito weiterleiten, sollten Sie die Token auswerten, die Ihre Anwendung bereits besitzt. Vergleichen Sie den auth_time Anspruch mit dem Höchstalter, das der Vorgang zulässt, und vergleichen Sie die acr Stufe des Tokens mit der Stufe, die für den Vorgang erforderlich ist. Leiten Sie den Benutzer nur dann zu Amazon Cognito weiter, um den Authentifizierungsablauf abzuschließen, wenn die erforderliche Authentifizierungsebene oder Aktualität noch nicht erreicht ist.
Weitere Informationen zu ACR-Stufen, AMR-Werten und anderen Konzepten zur schrittweisen Authentifizierung finden Sie unter. Authentifizierungsstufen mit ACR- und AMR-Ansprüchen Informationen zur Vorgehensweise bei der Anforderung einer Step-up-Authentifizierung finden Sie unter Step-up Authentifizierung mit dem USER_AUTH-Flow USER_AUTH Ablauf Autorisieren des Endpunkts und Login-Endpunkt verwaltete Anmeldung.
